

フィッシングURLが過去最多の約12万件 - 報告も23万件超に
報告されたフィッシングサイトにおいて悪用されていたトップレベルドメインを見ると、「.cn」が約54.5%でもっとも多い。「.com(約36.8%)」「.shop(約4.0%)」「.goog(約1.2%)」が続いている。
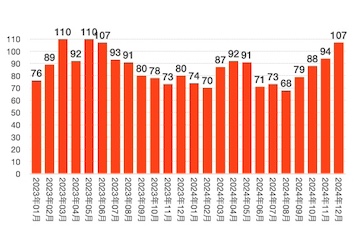
フィッシングに悪用されたブランド件数の推移(グラフ:フィ対協の発表をもとに独自に作成)
URLの認証情報部分やサブドメイン、パラメーター部分にランダムの文字列を記載し、迷惑メールフィルタや解析ツールの検知を回避しようとする手口が横行している。
メールの文面に表示されない文字コードや正規のURLを混入させたり、UnicodeでURLを記載するケースも引き続き確認されているほか、Google翻訳のURLを利用するケースも報告されている。
同月に悪用が確認されたブランドは、前月から13件増加して107件だった。2023年6月より18カ月ぶりに100件を超えた。
カテゴリに見ると「金融関連」が27件、「クレジット、信販関連」が21件、「通信事業者、メールサービス関連」が12件、「サービス関連」が8件、「決済関連」「EC関連」がそれぞれ6件だった。


(Security NEXT - 2025/01/22 )
 ツイート
関連リンク
PR
関連記事
9月はフィッシングの報告、URLともに増加
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導


