

フィッシングURLが過去最多の約12万件 - 報告も23万件超に
2024年12月の国内におけるフィッシング攻撃は、報告数、URL件数ともに過去最多を更新した。ランダム文字列のサブドメインなどを設定した「使い捨てURL」を用いた手口の急増が影響している。
フィッシング対策協議会によれば、同月に寄せられたフィッシング攻撃の報告は23万2290件。1日あたり約7493.2件の報告が寄せられた。前月から約30.1%増加して2024年10月の18万1443件を上回り、過去最多だった。
フィッシングに悪用されたURLは、前月の約1.5倍にあたる12万415件。1日あたり約3884.4件の報告があった。
これまでもっとも多かった2024年8月の8万5768件を大きく上回り、はじめて10万件の大台を突破。過去最多記録を更新している。
ランダムな文字列をサブドメインに設定し、リダイレクト用の使い捨てURLとして用いるケースが全体の約47.4%にのぼった。これらドメインの多くは同一IPアドレスでホストされており、利用されたIPアドレスは1万4327件だった。
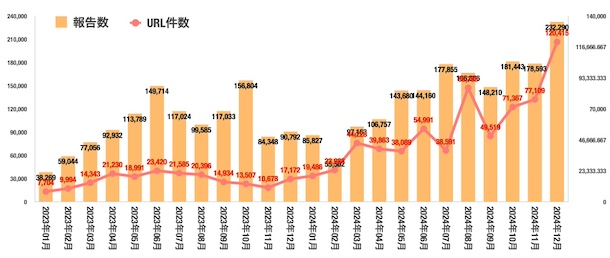
フィッシング報告の推移。2024年12月は報告件数、URLともに過去最多となった(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2025/01/22 )
 ツイート
関連リンク
PR
関連記事
9月はフィッシングの報告、URLともに増加
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導


