

個情委、人事労務サービスのMKシステムに行政指導 - 報告は3000件超
こうした状況を受け個情委では、エムケイシステムに対し、再発防止策の確実な実施や個人データの漏洩を防止するための安全管理措置を講じるよう指導。また実施状況について4月26日までに報告するよう求めた。
一方、サービスの利用者や社労士事務所へ業務を委託している企業については、委託先の監督が結果的に不十分だった可能性があるとし、今後も調査を続け、権限行使を含めた必要な対応を検討するとしている。
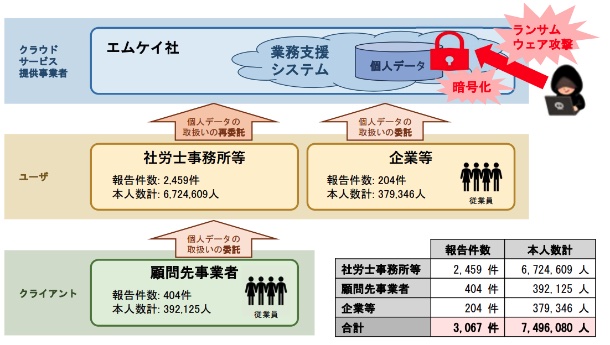
事故の概要。合計3067件の報告があった(図:個情委)

(Security NEXT - 2024/03/27 )
 ツイート
関連リンク
PR
関連記事
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
会員サイトやアプリにPWリスト攻撃 - 富士急ハイランド
不正アクセスで電子ギフトが不正発行 - ギフティ
従業員の個人情報が流出した可能性 - ドトールコーヒー
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要


