

リサイクルされる「ランサムウェア」 - リーク件数は1.5倍に
なかには身代金をチャリティへ寄付するなどと説明し、金銭を支払わせようとする「Malas Locker」や、Palo Alto Networksの「Cortex XDR」を標的とし、ファイル暗号化の速度向上に力を入れる「Rorschach」といった風変わりなグループなども確認されている。
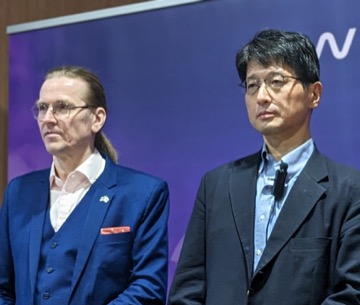
記者会見を開催し、ランサムウェアの動向を解説したMikko Hypponen氏(画面左)と島田秋雄氏(同右)
しかし、あらたに登場したランサムウェアの多くは、従来のランサムウェアをルーツとし、ほとんどがソースコードなど既存のリソースを転用したり、すでに確立されている攻撃の流れを示した「プレイブック」を踏襲していた。
調査期間中、活発な動きが見られた「Akira」なども、以前猛威を振るった「Conti」との共通点が多く見られ、「RaaS」のアフィリエイト参加者が立ち上げたグループである可能性が高いと分析している。
同社日本法人でサイバーセキュリティ技術本部長を務める島田秋雄氏は、従来のランサムウェアが「リサイクル」されている状況について、ランサムウェアグループは企業体へと成長しており、できるだけコストを抑えてランサムウェアを作成し、収益を得ようとしていると説明。
WithSecureでチームリサーチオフィサーを務めるMikko Hypponen氏は、リークサイトに数千といった企業が掲載されているが、規模や業種もまちまちで、特定の業界や企業を選んで狙っているわけではないと指摘。脆弱性を抱えるすべての企業が標的となりうると警鐘を鳴らしている。

(Security NEXT - 2023/11/24 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
「無印良品」のアプリやネットストアで重なる侵害被害
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
認証情報が漏洩、GitHub環境に不正アクセス - CSC
9月はフィッシングの報告、URLともに増加
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性


