

リサイクルされる「ランサムウェア」 - リーク件数は1.5倍に
WithSecureは、ランサムウェアのリークサイトにおける掲載件数が約1.5倍に拡大しているとの調査結果を取りまとめた。攻撃グループの分裂や情報漏洩により、あらたなグループも誕生しており予断を許さない状況となっている。
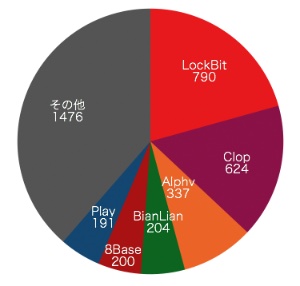
グループごとのリーク情報数。約2割を占める「LockBit」が最多だった(グラフ:WithSecureの発表をもとに独自に作成)
データを暗号化したり、データを窃取して脅迫行為を行うランサムウェアについて、同社が2023年第1四半期から第3四半期までの動向を調査し、結果を取りまとめたもの。
同時期にランサムウェア攻撃グループが公開したデータのリーク件数は3822件。前年同期の2538件から約1.5倍へと大幅に増加した。リークサイトに支払いに応じた組織は掲載されないため、さらに多くの組織が被害に遭っていると見られる。
攻撃グループの割合を見ると、「LockBit」が20.7%で最多。「Clop(torrents経由含む)」が16.3%、「Alphv(BlackCat)」が8.8%、「8Base」が5.2%と続いた。
60あるグループのうち、調査対象期間において毎月攻撃を展開していたグループは、わずか6グループだったという。
リークサイトに掲載された約25%が、2023年に活動を開始したランサムウェアグループによるものだが、29の新興グループのうち、14はすでに消滅したり、活動を停止するなど激しい動きを見せている。
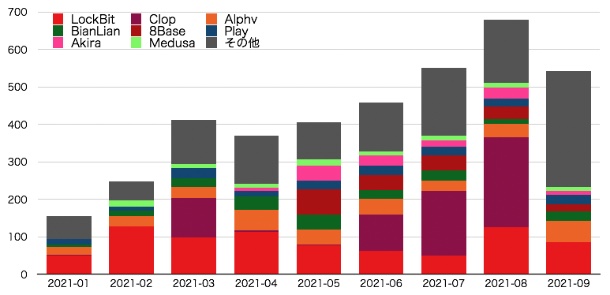
リーク件数は後半に向けて増加傾向が見られた。主要な攻撃グループであっても時期によって活動量が異なることがわかる。(グラフ:WithSecureの発表をもとに独自に作成)

(Security NEXT - 2023/11/24 )
 ツイート
関連リンク
PR
関連記事
本人確認書類の画像流出、対象アカウントは約160万件 - タイムズカー
メーリングリストで設定ミス、個人情報が公開状態 - 足立区
荷物問合サービスが侵害、個人情報流出の可能性 - 佐川急便
研究用原子炉利用者の身分証明書などが外部流出 - 原子力機構
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
事務用NASがランサム被害、通常業務は再開 - 佐賀大


