

「Emotet」に新手口、OneNote形式を悪用 - 拡張子「.one」に警戒を
マルウェア「Emotet」において、「OneNoteファイル」を悪用するあらたな手口が確認された。関係者から送付されたように見えるファイルであっても、引き続き警戒するようセキュリティ機関が呼びかけている。
3月に入り「Emotet」の感染活動がふたたび観測されているが、JPCERTコーディネーションセンターによれば、マイクロソフトのデジタルコンテンツ管理アプリ「Microsoft OneNote」で使用する「OneNoteファイル」を悪用し、感染を広げる攻撃があらたに確認されたという。
「OneNoteファイル」の拡張子は「.one」。今回確認された攻撃では受信者がファイルを開くと、ドキュメントに制限がかけられているなどとし、ボタンをダブルクリックするよう促すアラート画面のような画像が表示されるが、ボタンの背後にスクリプトが配置されており、誤って指示に従ってしまうと「Emotet」に感染するおそれがある。
メールでは一見業務と関係あるかのように装っており、同センターでは取引先や知人など関係者から送付されたように見える場合も注意するようあらためて呼びかけた。信頼できると判断されるもの以外は安易に添付ファイルやリンクを開かず、確実な手段を用いて送信元へ確認するよう求めている。
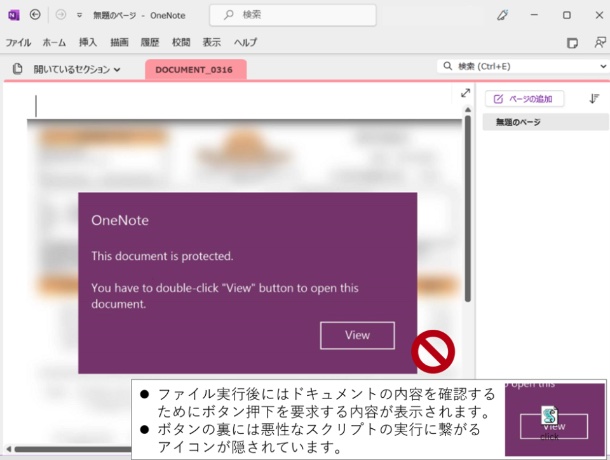
ボタンの背後にスクリプトがしかけられており、「Emotet」に感染するおそれがある(画像:JPCERT/CC)
(Security NEXT - 2023/03/16 )
 ツイート
PR
関連記事
手術画像を保存した記録媒体を紛失 - さいたま市民医療センター
ECサイトの会員管理システムで個人情報が流出 - ノジマ
問い合わせフォーム利用者などの個人情報が流出 - ヤクルト
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA


