

2022年3Qの脆弱性届け出、ソフトとサイトのいずれも増加
情報処理推進機構(IPA)は、2022年第3四半期に同機構へ届け出があった脆弱性の状況について取りまとめた。ソフトウェア製品、ウェブサイトのいずれも届け出が増加している。
同機構では脆弱性情報の流通にあたり、「情報セキュリティ早期警戒パートナーシップガイドライン」のもと届け出を受け付けている。
同四半期に届け出があった脆弱性は215件。前四半期の165件から50件増加した。ソフトウェア製品に関する脆弱性が119件で前四半期から43件増。ウェブサイト関連は96件で、前四半期を7件上回った。1就業日あたりの届け出件数は3.98件。前四半期からわずかに減少している。
受け付けを開始した2004年からの累計は、ソフトウェア製品が5276件、ウェブサイト関連が1万2405件。ウェブサイトに関する届け出が全体の約7割を占めている。
脆弱性が届けられたソフトウェア製品の内訳を見ると、「ウェブアプリケーションソフト」が23件でもっとも多く、次いで「ルータ(11件)」「スマートフォン向けアプリ(11件)」と続く。
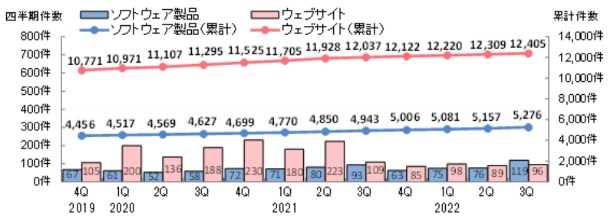
脆弱性の届け出件数推移(グラフ:IPA)

(Security NEXT - 2022/10/25 )
 ツイート
関連リンク
PR
関連記事
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正


