

「FamiPay」装うフィッシングメール - 「緊急連絡」「本人確認」など件名さまざま
ファミマデジタルワンが展開する決済サービス「FamiPay」を装ったフィッシング攻撃が確認されている。メールや誘導先となるウェブサイトで、IDやパスワードの入力を求めることはないとして、同社は注意を呼びかけている。
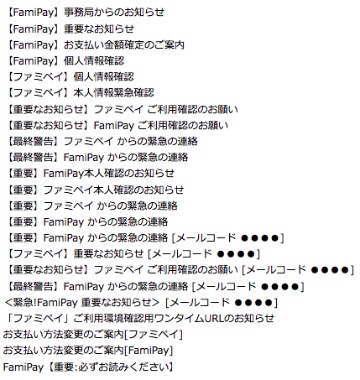
出回っているフィッシングメールの件名。確認されているだけで23件にのぼっている(画像:フィ対協)
「FamiPay」の利用者を狙い、本人の利用であるか確認してほしい取り引きがあるなどとして偽サイトへ誘導し、個人情報をだまし取るフィッシング攻撃が確認されたもの。
「緊急連絡」「本人確認」「支払金額確定」「重要なお知らせ」「支払方法の変更」など、受信者の注意を引こうとさまざまな件名でフィッシングメールを送りつけており、確認されているだけで23種類にのぼっている。
3月30日の時点でフィッシングサイトの稼働が確認されており、同協議会では閉鎖に向けてJPCERTコーディネーションセンターへ調査を依頼した。
ファミマデジタルワンでは、顧客に対してメールや、メールで誘導したウェブサイトでIDやパスワード、暗証番号などを入力するよう求めることは一切ないとして、フィッシングメールへ注意するよう求めている。
(Security NEXT - 2022/03/30 )
 ツイート
関連リンク
PR
関連記事
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
通信販売サイトで個人情報が流出 - 靖国神社
2026年3Qのソフト製品の脆弱性届出 - スマホアプリが最多
過去利用した委託先メルマガシステムが侵害 - JP労組
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応


