

「Azure Cosmos DB」に深刻な脆弱性 - 利用者はリスク軽減を
マイクロソフトのクラウドサービス「Azure」で提供されているNoSQLデータベース「Azure Cosmos DB」に、アクセス権を第三者に取得される脆弱性が明らかとなった。
脆弱性はすでに修正済みで悪用も確認されていないが、プライマリキーを取得されていた場合、引き続き侵害されるおそれがあるため、利用者に対してリスク軽減策の実施が呼びかけられている。
「Azure Cosmos DB」は、クラウドで利用できる非リレーショナル形式のデータベース。同データベースにおいて無関係である別の利用者が資格情報を取得し、データベースのインスタンスに対し、アクセスが可能となる脆弱性が判明したもの。
同データベースへ統合されている開発環境「Jupyter Notebook」の機能を通じ、脆弱性を悪用してプライマリキーを取得でき、最終的にはデータベースアカウントに保存されているすべてのデータの管理者権限を得て、リモートよりデータベースの読み取り、書き込み、削除などが可能だった。
Wizの研究者が発見し、8月9日に脆弱性の影響を確認。8月12日にマイクロソフトに報告した。マイクロソフトでは、報告を受けてから48時間以内に原因となった機能を無効化し、脆弱性を修正したという。
Wizでは同脆弱性を「ChaosDB」と命名。技術的な詳細についてはマイクロソフトからの要請を踏まえて公表しておらず、今後発表するとしている。またマイクロソフトより報奨金4万ドルが贈られた。
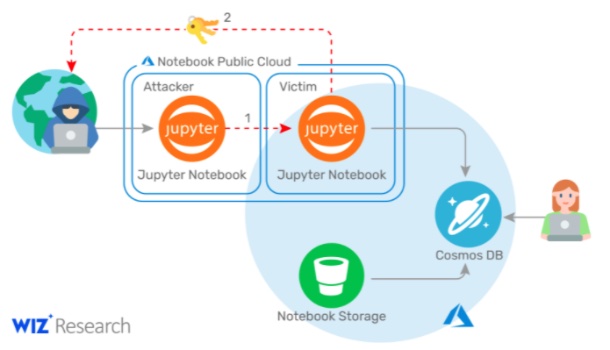
脆弱性「ChaosDB」においてアクセス権限が取得される流れ(画像:Wiz)

(Security NEXT - 2021/08/30 )
 ツイート
PR
関連記事
Progress製データ連携ツール向けAIエージェント定義ファイルに脆弱性
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新


