

「Jira Server」の脆弱性を探索するアクセスを観測 - 警察庁
Atlassianの「Jira Server」「Jira Data Center」に深刻な脆弱性「CVE-2019-11581」が見つかった問題で、脆弱性を探索するアクセスが観測されている。
「CVE-2019-11581」は、テンプレートを挿入し、リモートよりコードの実行が可能となる脆弱性で、7月10日に公表された。「Jira Server」「Jira Data Center」のほか、「Jira Software」「Jira Core」「Jira Service Desk」などにも影響がある。
警察庁によると、すでに脆弱性の悪用が可能となるコードが国外で公開されており、8月1日以降、同庁の観測システムにおいてTCP 80番ポートやTCP 8080番ポートに対し、脆弱性の有無を確認する探索行為と見られるアクセスを観測しているという。
同庁では、製品を最新版へ更新し、適切なアクセス制御を実施するよう呼びかけるとともに、脆弱な状態で外部へ公開していた場合は、侵害を受けていないか確認するよう注意を呼びかけている。
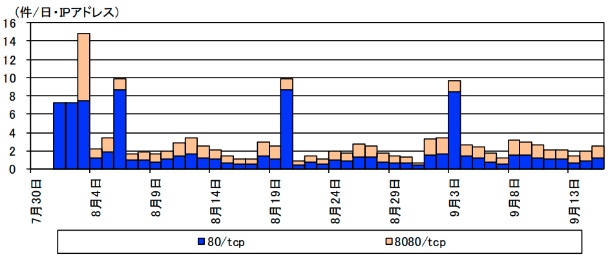
「CVE-2019-11581」に対する探索行為の推移(グラフ:警察庁)
(Security NEXT - 2019/10/03 )
 ツイート
関連リンク
PR
関連記事
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応


