

「ColdFusion」に3件の深刻な脆弱性 - コード実行のおそれ
Adobe Systemsが提供する「ColdFusion」に複数の深刻な脆弱性が含まれていることがわかった。
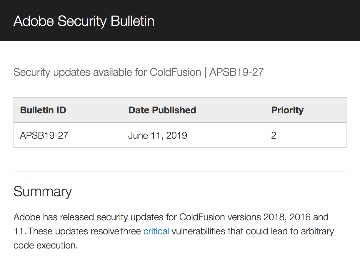
アップデートをリリースしたAdobe Systems
「同2018」「同2016」「同11」にファイル拡張子のブラックリストをバイパスされる脆弱性「CVE-2019-7838」をはじめ、コマンドインジェクションの脆弱性「CVE-2019-7839」、信頼おけないデータをデシリアライズする「CVE-2019-7840」が明らかとなったもの。
いずれも重要度は、3段階中もっとも高い「クリティカル(Critical)」とレーティングされており、悪用されるとコードを実行されるおそれがある。脆弱性の悪用は確認されていない。
同社は、すべてのプラットフォームに対し、脆弱性を修正した「同2018 Update 4」「同2016 Update 11」「同11 Update 19」をリリース。適用優先度を3段階中2番目にあたる「2」としており、30日以内を目安にアップデートするよう呼びかけている。
(Security NEXT - 2019/06/12 )
 ツイート
PR
関連記事
「PHP2Shell」「HTTP2Shell」のいずれも影響 - 「PAN-OS」の修正版が順次公開
「PowerShell」に「Brotli」脆弱性を解消するアップデート
Windows版「PHP」にアップデート - 同梱「Brotli」を更新
脆弱性「PHP2Shell」の悪用を確認 - 米当局が注意喚起
Apple、「iOS 27.2」を公開 - 旧OSの更新では悪用脆弱性を修正
Google製「Brotliデコーダ」の脆弱性、幅広い環境に影響か
「PHP」にあらたな脆弱性、対象環境は限定的 - 次回更新時に修正
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「Nextcloud」組込ツールや「Arista VCO」の脆弱性などに注意喚起 - 米当局
ネットワーク統合管理製品「Arista VCO」に深刻な脆弱性 - すでに悪用も


