

Windowsに深刻な脆弱性、ワームに悪用可能 - 「Windows XP」など旧OSにもパッチ提供
5月14日の時点で脆弱性は公表されておらず、悪用なども確認されていない。しかし、脆弱性の影響は深刻で、「WannaCry」のような「ワーム」の拡散に利用されるおそれもあるという。
「ネットワークレベル認証(NLA)」を有効化している場合、脆弱性を悪用できるのは資格情報の確認後となるため、影響の一部緩和を期待できるが、資格情報を持っている場合は攻撃が可能となる。
そのため同社では、「NLA」の有効化に関係なく、影響を受けるシステムについては早急にアップデートを実施するよう利用者へ呼びかけている。
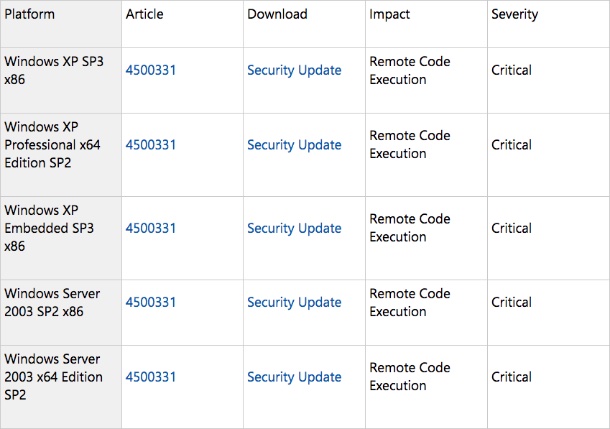
サポート終了後のOSに対してもアップデートが用意されている(表:MS)

(Security NEXT - 2019/05/15 )
 ツイート
関連リンク
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


