

PHPベースのメールクライアント狙う攻撃が1月より発生中
さらに「IMP」に関しては、動作を確認するテストページが用意されていたことから、同ページの存在を確認した上で任意のコマンドを実行する攻撃ツールが、1月以降に海外のサイトなどで流通。
同庁では、1月17日ごろより同ツールを用いたと見られるアクセスの増加を確認しているという。また当初はTCP 80番ポートを対象とした探索行為が主体だったが、2月19日ごろからは、同ポート以外にも、TCP 9001番ポートや、8022番ポートなど攻撃対象を拡大。同時期以降、アクセスも急増した。
同庁はこうした状況を受け、同ソフトの利用者に対して脆弱性が解消済みの「PHP」へアップデートを実施することや、探索対象となるテストページの削除、IPアドレスによるアクセスの制限など、対策を講じるよう注意を呼びかけている。
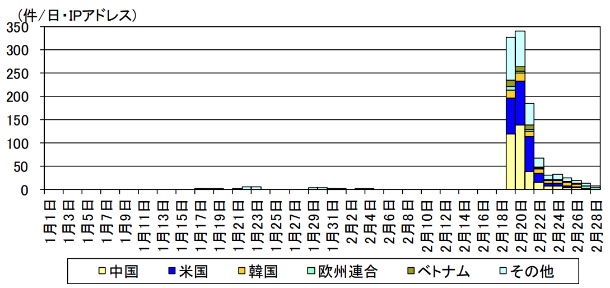
IMPを対象としたアクセスの推移(グラフ:警察庁)

(Security NEXT - 2019/03/29 )
 ツイート
関連リンク
PR
関連記事
Windows版「PHP」にアップデート - 同梱「Brotli」を更新
脆弱性「PHP2Shell」の悪用を確認 - 米当局が注意喚起
Apple、「iOS 27.2」を公開 - 旧OSの更新では悪用脆弱性を修正
Google製「Brotliデコーダ」の脆弱性、幅広い環境に影響か
「PHP」にあらたな脆弱性、対象環境は限定的 - 次回更新時に修正
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「Nextcloud」組込ツールや「Arista VCO」の脆弱性などに注意喚起 - 米当局
ネットワーク統合管理製品「Arista VCO」に深刻な脆弱性 - すでに悪用も
「Apache Tomcat」に脆弱性8件 - 「クリティカル」評価の脆弱性も
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開


