

2019年最初のMS月例パッチ - 脆弱性49件を解消
マイクロソフトは、2019年最初の月例セキュリティ更新を公開した。CVEベースで49件の脆弱性へ対処している。
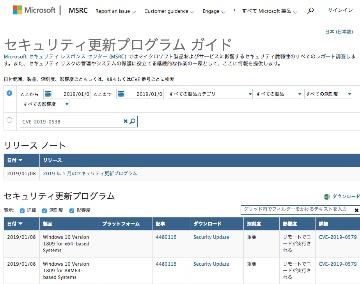
アップデート情報を確認できるマイクロソフトのセキュリティ更新プログラムガイド
今回のアップデートは「Windows」や同社ブラウザの「Internet Explorer」「Microsoft Edge」をはじめ、「Office」「Exchange Server」「ChakraCore」における脆弱性に対応した。さらに「.NET Framework」「ASP.NET」「Visual Studio」の脆弱性を修正している。
同日公開された「Adobe Flash Player」の脆弱性に対してもアップデートを実施したが、Adobe Systemsは、同アップデートにおいて脆弱性の修正は含まれていないとしている。
脆弱性の最大深刻度を見ると、4段階中もっとも高い「緊急」の脆弱性が7件。次いで深刻度が高い「重要」が40件、さらに1段階低い「警告」が2件だった。
また「サービススタック更新プログラム」のリリースをアナウンスしたセキュリティアドバイザリ「ADV990001」が、「緊急」と指定されているが、脆弱性のレーティングを示すものではないとしている。

(Security NEXT - 2019/01/09 )
 ツイート
関連リンク
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正


