

「Adobe Acrobat/Reader」、脆弱性87件に対処 - 当初予定より高い重要度
Adobe Systemsは、「Adobe Acrobat」「Adobe Reader」のアップデートをリリースした。当初予告より重要度が高い脆弱性が大量に含まれており、注意が必要だ。
今回のアップデートでは、あわせて87件の脆弱性へ対処。当初の予告では、重要度が3段階中2番目にあたる「重要(Important)」の脆弱性へ対処するとしていたが、39件に関してはもっとも高い「クリティカル(Critical)」としており、予告時よりレーティングを格上げしている。
具体的には、解放したメモリへアクセスする「Use After Free」をはじめ、バッファエラー、域外のメモリに対する書き込み、ヒープオーバーフロー、特権の昇格、セキュリティのバイパスなどへ対処した。のこる48件はいずれも「重要(Important)」とされており、情報漏洩の脆弱性に対応している。
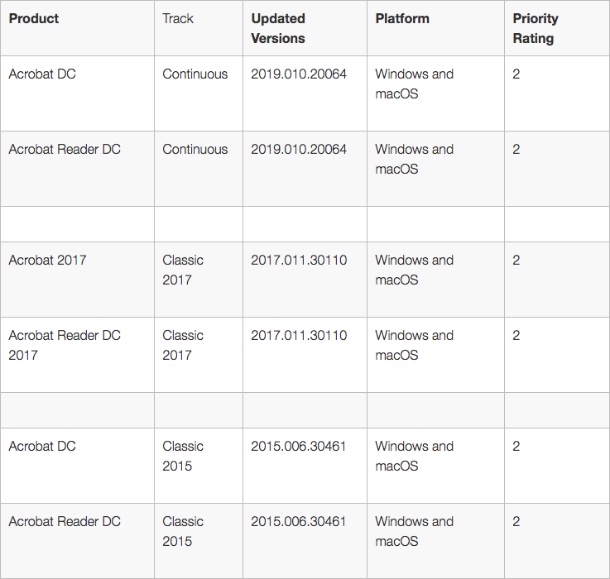
アップデート

(Security NEXT - 2018/12/12 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


