

Windowsの「Jet DBエンジン」にゼロデイ脆弱性 - 報告後120日経過、ZDIが公表
「Windows」に悪意ある「Jetファイル」を開くと任意のコードを実行されるおそれがある未修正の脆弱性が含まれていることがわかった。「実証コード(PoC)」も公開されている。
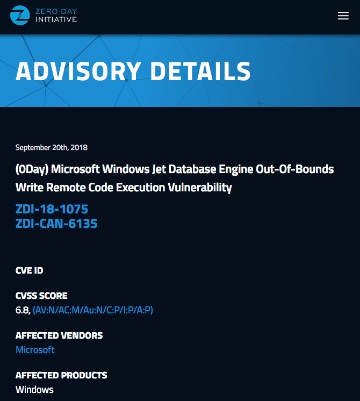
Zero Day Initiativeによるアドバイザリ
「Microsoft Jetデータベースエンジン」のインデックス管理において、リモートより任意のコードを実行される脆弱性が明らかとなったもの。
細工されたファイルを開き、悪意ある「Jetデータベース」のデータソースを「OLE DB」で処理すると、範囲外のメモリにデータを書き込み、コードを実行されるおそれがあるという。
脆弱性を公表したトレンドマイクロ傘下のZero Day Initiative(ZDI)によれば、「Windows 7」において脆弱性の存在を確認したが、サポート中であるすべての「Windows」が影響を受けると分析している。

(Security NEXT - 2018/09/25 )
 ツイート
PR
関連記事
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」


