

「Adobe Acrobat/Reader」に深刻な脆弱性 - 9月19日にアップデートを公開予定
Adobe Systemsは、「Adobe Acrobat」「Adobe Reader」における深刻な脆弱性を修正するため、米時間9月19日にアップデートを公開する予定だ。
同社では、両製品に発見された深刻な脆弱性へ対処するセキュリティアップデートの準備を進めており、公開に先駆けて事前予告を行ったもの。
「Windows版」「macOS版」の双方に影響があり、重要度は3段階中もっとも高い「クリティカル(Critical)」とレーティングしている。脆弱性の悪用は確認されていない。
アップデートの適用優先度は、3段階中2番目にあたる「2」としており、30日以内を目安に更新するよう推奨する見込み。
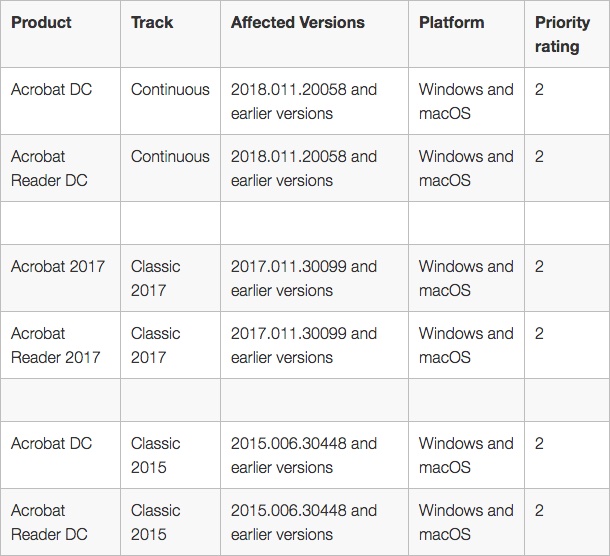
影響を受ける製品(表:Adobe Systems)
(Security NEXT - 2018/09/18 )
 ツイート
関連リンク
PR
関連記事
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も


