

「ColdFusion」に深刻な脆弱性、セキュリティアップデートが公開
Adobe Systemsは、「ColdFusion」に複数の深刻な脆弱性が含まれているとして、セキュリティアップデートをリリースした。
「同2018」「同2016」「同11」にあわせて9件の脆弱性が判明し、対処したもの。重要度が3段階中もっとも高い「クリティカル(Critical)」とされる脆弱性は、信頼できないデータのデシリアライズ処理により、コードを実行されるおそれがある脆弱性4件など含むあわせて6件。
また1段階低い「重要(Important)」とされる脆弱性2件や、さらに1段階低い「中(Moderate)」とレーティングされた脆弱性1件に対処した。
同社ではセキュリティアップデートとして、「同2018 Update 1」「同2016 Update 7」「同11 Update 15」を用意。適用優先度を3段階中2番目にあたる「2」とし、30日以内を目安にアップデートするよう利用者へ呼びかけている。
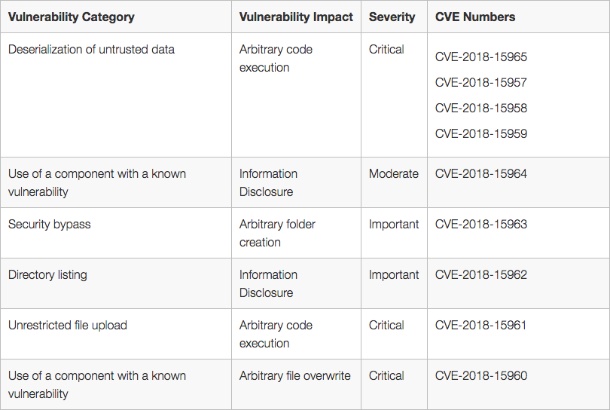
アップデートで解消された脆弱性(表:Adobe Systems)
(Security NEXT - 2018/09/12 )
 ツイート
PR
関連記事
ウェブサーバ「nginx」の「HTTP/3」モジュールに脆弱性
「Apache Tomcat」のアップデートで脆弱性12件を解消
MSP向け管理ツール「OpManager MSP」に深刻な脆弱性 - 8月に修正済み
「NVIDIA Infrastructure Controller」に複数の脆弱性 - 「クリティカル」も
「Chrome 154」公開、108件のセキュリティ修正 - 「クリティカル」が11件
「GitLab」がセキュリティアップデートを公開 - 深刻な脆弱性にも対処
「VeloCloud Orchestrator」に深刻な脆弱性 - すでに悪用も
米当局、複数ネットワーク関連製品の脆弱性悪用に注意喚起
Check Point製品の管理サーバに深刻な脆弱性 - すでに悪用も
「WordPress」に深刻な脆弱性 - わずか5日で再更新


