

「Adobe Acrobat/Reader」に深刻な脆弱性 - パッチ公開は8月14日を予定
Adobe Systemsは、複数の深刻な脆弱性へ対応するため、「Adobe Acrobat」および「Adobe Reader」のセキュリティアップデートを準備している。公開は米時間8月14日となる見込みだ。
同社によれば、両製品に存在する深刻な脆弱性の解消に向けて、各社が定例のセキュリティアップデートを公開する米時間毎月第2火曜日、いわゆる「パッチチューズデー」に向けてアップデートをリリースする計画だという。
今回は同日が米時間8月14日となる見込みで、国内の多くの組織において盆休みと重なる可能性がある。
脆弱性の悪用は確認されておらず、適用優先度は、3段階中2番目にあたる「2」と30日以内を目安としていることから、現状で緊急性はそれほど高くない模様だ。しかしながら、夏期休暇などを狙い、予想以上に早く悪用されることも想定し、脅威の動向へ注意を払う必要があるだろう。
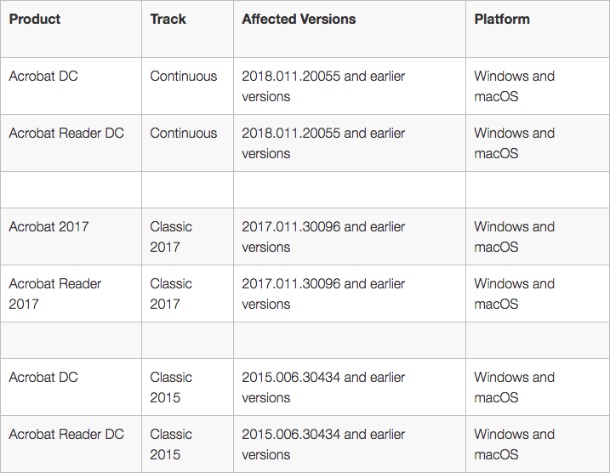
影響を受けるソフトウェア(表:Adobe Systems)
(Security NEXT - 2018/08/10 )
 ツイート
関連リンク
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


