

米政府、北朝鮮政府関与のトロイの木馬「TYPEFRAME」を警告 - 米朝対話の裏で駆け引き
6月12日、シンガポールにおいて史上初となる米朝首脳会談が実現し、融和ムードが演出される中、一方で米政府は北朝鮮政府が関与したトロイの木馬として「TYPEFRAME」の情報を公開し、注意喚起を行った。
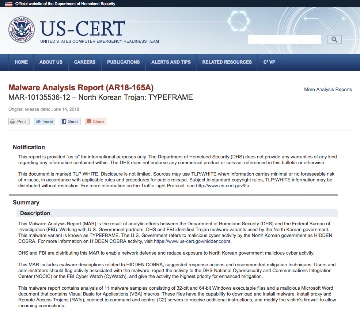
US-CERTを通じて公開されたマルウェアの分析レポート
米国土安全保障省(DHS)と連邦捜査局(FBI)がトロイの木馬「TYPEFRAME」の解析レポートを公表したもの。
同レポートでは、同マルウェアが北朝鮮政府によって用いられたことを認識していると指摘した。
米政府では、北朝鮮グループ「HIDDEN COBRA」が関与したマルウェアの情報をこれまでも公開してきているが、今回のトロイの木馬についても関連性を示した。
同レポートでは、32ビットおよび64ビット環境で動作する「Windows」の実行ファイルとVBAマクロを含むWordドキュメントなどマルウェアのサンプル11件を分析。
これらファイルを通じてインストールされるマルウェアにより、プロクシやコマンド&コントロール(C&C)サーバと通信するリモートアクセスツール(RAT)、ファイアウォールの変更による通信許可などが行われるおそれがあるとしている。
(Security NEXT - 2018/06/15 )
 ツイート
PR
関連記事
リフォーム管理システムに不正アクセス - ヤマダデンキ
個人情報管理システムが侵害、脆弱性対応中に判明 - 早稲田大
買い物アプリのシステムに侵害、内部に個人情報 - USMH
通販サイト内に不正ファイル、個人情報流出の可能性 - ソフト99
クラウド環境や業務ツールに不正アクセス、個人情報流出 - Gunosy
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版


