

脆弱なウェブサーバ狙う「Mirai」らしきアクセス急増 - 国内でも感染拡大か
警察庁は、6月10日よりボット「Mirai」と見られる発信元からTCP 80番ポートに対するアクセスが急増しているとして注意を呼びかけた。国内でも感染が広がっている可能性がある。
HTTPによる「GETリクエスト」を送信し、ウェブサーバを探索し、稼働するソフトウェアなどを調査していると見られるアクセスを観測したもの。TCPシーケンス番号が「Mirai」の特徴と一致していた。
同庁が、これらアクセスの発信元を調べたところ、ネットワークに対応したビデオレコーダなどで採用されているウェブサーバ「XiongMai uc-httpd」が稼働していたという。
同庁では6月10日によりアクセスの増加を観測。翌11日から日本国内からのアクセスも急増しており、すでに国内で感染が広がっている可能性もある。
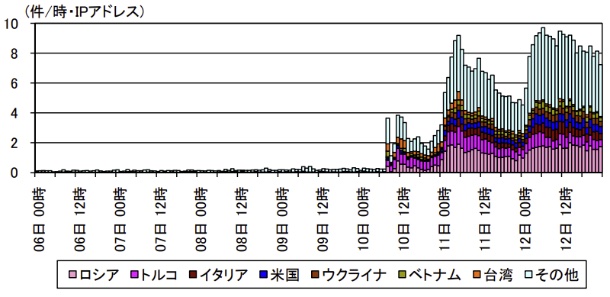
「Mirai」の特徴を持ったTCP 80番ポートに対するアクセス(グラフ:警察庁)

(Security NEXT - 2018/06/13 )
 ツイート
関連リンク
PR
関連記事
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も


