

「セシールオンラインショップ」に不正アクセス - 攻撃リストが顧客IDと一致
ディノス・セシールは、同社が運営する通信販売サイト「セシールオンラインショップ」が不正アクセスを受けたことを明らかにした。ログインの試行に用いられたすべてのメールアドレスが同社顧客のIDと一致しており、情報流出の可能性が高いとして調査を進めている。
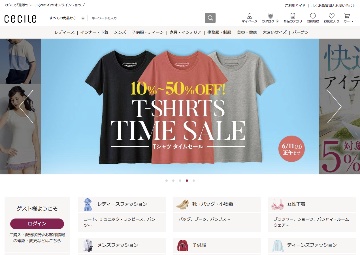
不正アクセスを受けた「セシールオンラインショップ」
同社によると、6月2日10時19分ごろから同日18時前にかけて、中国のIPアドレスを発信元とし、1938件のログインの試行が行われたもの。
このうち490件のアカウントで実際にログインされ、氏名や所有ポイント数などが参照された可能性がある。
攻撃開始当初の3分間、同一のIPアドレスより攻撃が行われたことから、同社では同IPアドレスを自動で遮断したが、その後異なるIPアドレスを用いて攻撃が継続された。利用されたIPアドレスは201件に及んだという。

(Security NEXT - 2018/06/06 )
 ツイート
関連リンク
PR
関連記事
会員管理システムに不正アクセス、個人情報が流出 - ブックオフ
ローソンIDと予約サービスに不正アクセス- 個人情報が流出
GMOアンケートサイトに不正アクセス - 個人情報が流出、ポイント不正交換も
人事システムから従業員の個人情報が流出した可能性 - 第一ライフG
複数サイトに不正アクセス、プラグイン脆弱性が標的に - ベネッセグループ会社
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
ブロガー情報管理システムに不正アクセス、個人情報が流出 - 集英社
「郵便局アプリ」で個人情報流出 - 緊急メンテを実施
チケット販売「イープラス」、払戻し申請した顧客顧客の個人情報が流出
不正アクセスで約771万件の個人情報が流出 - ムラウチドットコム


