

国内でも「Drupalgeddon 2.0」を観測 - 「Drupal」利用者はアップデート状況の確認を
同庁によれば、観測した攻撃は実証コードに酷似した「POSTリクエスト」。脆弱性の探索だけでなく、外部よりファイルを取得し、インストールさせようとしていた。
SANSの研究者によれば、こうした攻撃では、POSTリクエストを送信する際に、偽のリファラーなどを設定しているケースがあり、「baidu.com」からのアクセスを装ったケースが確認されている。
さらにコインマイナーをインストールさせる攻撃では、永続的に動作するよう定期的に起動するよう設定していた。またファイルのアップデート機能を提供するバックドアが設置されるケースがあったほか、Windowsで実行されている「Drupal」を探索する動きもあると報告している。
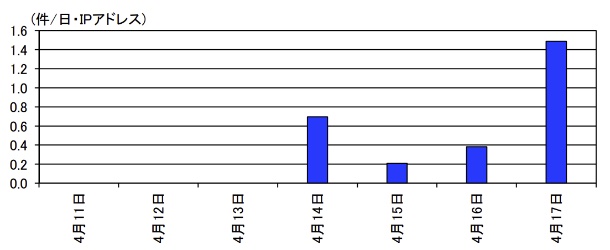
「CVE-2018-7600」に対する攻撃の観測動向(グラフ:警察庁)

(Security NEXT - 2018/04/18 )
 ツイート
関連リンク
PR
関連記事
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」
Windows版「Zoom Workplace」に脆弱性 - 「クリティカル」も
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「Roundcube」に複数の脆弱性 - 更新を強く推奨
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意


