

4月のMS月例パッチ、「緊急」22件含む脆弱性65件を修正
マイクロソフトは、4月の月例セキュリティ更新を公開した。「Adobe Flash Player」の脆弱性を除き、CVEベースで65件の脆弱性を解消している。
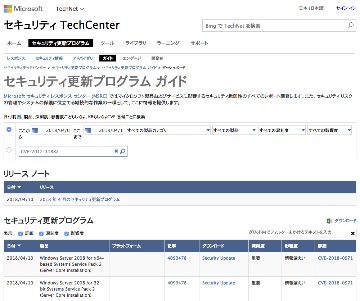
アップデート情報を確認できるマイクロソフトのセキュリティ更新プログラムガイド
今回のアップデートでは、「Windows」や「Internet Explorer」「Microsoft Edge」をはじめ、「ChakraCore」「Office」および「Microsoft Office Services」などの脆弱性に対処。
さらに「Visual Studio」「Azure IoT SDK」など開発環境に関する脆弱性のほか、同日公開された「Adobe Flash Player」の脆弱性に対しても、アップデートを実施している。
脆弱性の最大深刻度を見ると、4段階中もっとも高い「緊急」が22件、次いで深刻度が高い「重要」が42件。さらに1段階低い「警告」が1件だった。これら脆弱性に関して、いずれも悪用は確認されていないが、「CVE-2018-1034」に関してはすでに公開されている。

(Security NEXT - 2018/04/11 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


