

「Drupal」に乗っ取りが可能となる深刻な脆弱性、更新がリリース - 100万サイト以上に影響か
コンテンツマネジメントシステム「Drupal」の開発チームは、リモートよりコードの実行が可能となる深刻な脆弱性に対処したアップデート「Drupal 8.5.1」「同7.58」をリリースした。
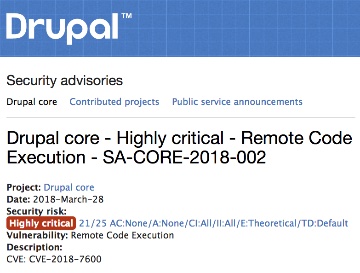
アップデートが公開された「Drupal」
開発チームでは、悪用が容易な脆弱性が見つかったとして、セキュリティアップデートの公開について事前に告知していたが、同アップデートが公開となったもの。
問題の「CVE-2018-7600」は、外部より容易に悪用が可能となる脆弱性で、開発チームでは重要度を5段階中もっとも高い「高クリティカル(highly critical)」とレーティングした。
CMSを実行しているサイトの約9%にあたる100万サイト以上に影響を及ぼすおそれがあるという。アップデートを公開した時点で悪用は確認されていないが、数時間から数日以内に悪用するコードが開発される可能性があり、即時アップデートを行うよう呼びかけている。
開発チームでは、「同8」「同7」に対して「同8.5.1」「同7.58」を提供するほか、影響の大きさを考慮し、サポートが終了している「8.4.X」「8.3.X」に対してもアップデートとして「同 8.4.6」「同8.3.9」を用意。さらに今回の脆弱性は、「同8.2.x」やそれ以前のバージョン、「同6」など広く影響を及ぼすとして注意を呼びかけている。
(Security NEXT - 2018/03/29 )
 ツイート
PR
関連記事
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起


