

「Adobe Acrobat/Reader」にセキュリティ更新 - 脆弱性41件を修正
Adobe Systemsは、事前予告していた「Adobe Acrobat」「Adobe Reader」における深刻な脆弱性を修正するセキュリティアップデートをリリースした。
今回公開したのは、重要度が「クリティカル(Critical)」とされる17件の脆弱性をはじめ、あわせて41件の脆弱性に対処したセキュリティアップデート。対象プラットフォームは、「Windows」および「Mac OS X」。
脆弱性によって影響度は異なるが、悪用された場合、セキュリティ機能がバイパスされて権限の昇格が生じたり、ヒープオーバーフロー、解放後メモリへのアクセス、範囲外のメモリに対する呼び出しや書き込みなどが発生し、リモートよりコードを実行されるおそれがある。
同社では、「同DC」の「Continuous(連続トラック)」向けに「同2018.011.20035」、「Classic(クラシックトラック)」向けに「同2015.006.30413」を提供。「同2017」に対しては「同2017.011.30078」を用意した。
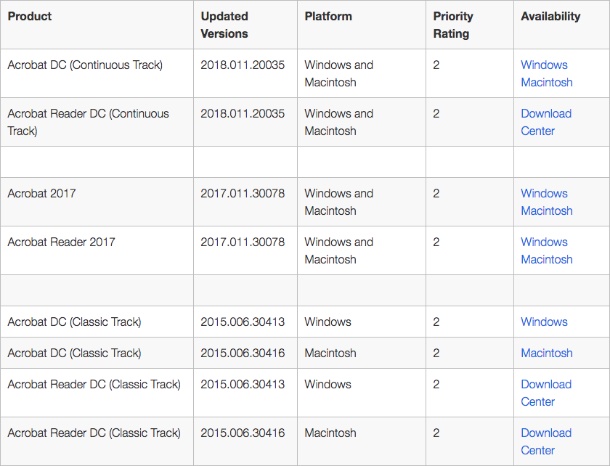
アップデート後のバージョン(表:Adobe Systems)

(Security NEXT - 2018/02/14 )
 ツイート
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


