

主要メーカー「CPU」に脆弱性、データ漏洩のおそれ - クラウド含む幅広い環境へ影響
一方「Spectre」は、Googleや、グラーツ工科大学、ペンシルバニア大学、アデレード大学、Rambusなどの研究者によるチームが報告した。「投機的実行(speculative execution)」を由来としている。アプリケーション間の分離を破壊するもので、「Meltdown」と比較して悪用が難しい一方、影響を軽減することも難しいとしている。
「Spectre」のロゴ
いずれも脆弱性を根本的に解決するには、CPUを交換する必要があるが、「Meltdown」については、Linuxにおいてカーネルとユーザーメモリを分離する「KPTI(KAISER)」など、OSにおける緩和策が提供されており、「Windows」「Mac OS X」においても対応が進められている。
「Spectre」は、「Intel」「AMD」「ARM」のいずれも製品に影響があり、一部メーカーは影響についてアナウンスを開始した。
「Spectre」は「Meltdown」より対応が難しく、パッチで特定の問題へ対策を講じることはできるものの、研究者は今後問題が長期化する可能性もあると述べている。
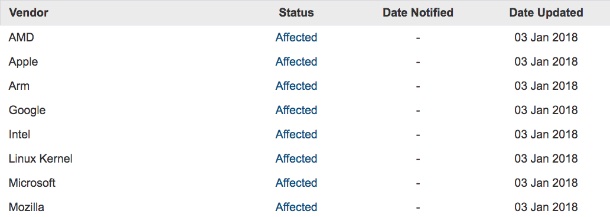
影響を受けるベンダーの一覧(表:CERT/CC)

(Security NEXT - 2018/01/05 )
 ツイート
関連リンク
PR
関連記事
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も


