

公開鍵証明書不要の「AISTパスワード認証方式」などが国際標準化
産業技術総合研究所(産総研)が提案していた「AISTパスワード認証方式」および「AIST匿名パスワード認証方式」が、国際標準規格として発行された。
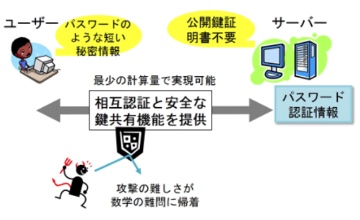
AISTパスワード認証方式(図:産総研)
同研究所が提案した「AISTパスワード認証方式(AugPAKE)」は、インターネットなどの公衆回線上のユーザーとサーバやIoT機器間で利用できる認証技術。
今回、国際標準規格の「ISO/IEC 11770-4:2017」で標準技術のひとつとなり、「AKAM3(Augmented Key Agreement Mechanism 3)と命名、規格化された。公開鍵証明書を用意することなく、パスワードのような短い秘密情報のみで同レベルの安全性を確保した相互認証が可能だという。
従来のパスワード認証方式と同様に、メールや電子商取引、オンラインバンキングなどのサービスに活用できるほか、公開鍵証明書の検証処理が不要となり、検証処理の負荷を削減できるため、処理能力の低いIoT機器でも利用できるとしている。
またユーザーを特定することなく特定集団に属すことを確認できる「AIST匿名パスワード認証方式」についても、「ISO/IEC 20009-4:2017」で標準化された。個人の認証を行うことなく、属性認証を行えることから、匿名アンケートのほか、内部告発や匿名カウンセリングなどへ応用できるとしている。
(Security NEXT - 2017/11/13 )
 ツイート
関連リンク
PR
関連記事
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
相次ぐ情報流出被害、攻撃手法は多様 - 思わぬ「API」も
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正


