

広く利用される暗号化ライブラリに脆弱性「ROCA」 - 鍵長1024ビットなら解析コストは1万円以下
Infineon Technologiesが提供する「RSA暗号ライブラリ」に、脆弱な鍵ペアを生成する脆弱性が存在することがわかった。ハードウェアなど影響が多岐にわたるおそれがある。
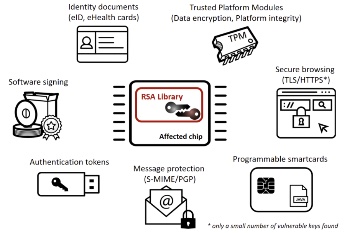
ROCAの影響を受ける可能性がある機器(画像:CRoCS)
「同1.02.013」で生成したプライベート鍵が、公開鍵から容易に解析されるおそれがある脆弱性「CVE-2017-15361」が明らかとなったもの。
暗号化されたデータの復号や署名の偽造など、悪用されるおそれがある。
脆弱性は同ライブラリに起因するもので、RSA暗号そのものの危殆化ではなく、ほかのデバイスやライブラリなど、同ライブラリ以外によって生成されたRSAキーであれば、同ライブラリでも安全に扱うことができるとしている。

(Security NEXT - 2017/10/19 )
 ツイート
関連リンク
PR
関連記事
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」


