

「Apache Struts 2」の脆弱性、悪用コードが公開済み - 関連機関が注意喚起
ウェブアプリケーションフレームワークの「Apache Struts 2」に深刻な脆弱性が判明したことを受け、セキュリティ関連機関では対応を呼びかけた。脆弱性を悪用するコードも出回っているという。
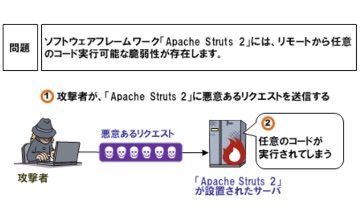
脆弱性の概要(図:IPA)
今回明らかとなった「CVE-2017-9805」は、「RESTプラグイン」利用時に「XML」を処理した際、リモートよりコードを実行されるおそれがある脆弱性。重要度は「クリティカル(Critical)」にレーティングされている。
情報処理推進機構(IPA)によれば、すでに脆弱性を悪用するコードが公開されており、実際に動作することを確認したとしている。
同脆弱性は、「同2.5」以降に影響があり、開発チームでは脆弱性へ対処した「Apache Struts 2.5.13」を公開した。同アップデートでは、同脆弱性のほか、2件の脆弱性を解消している。
また今回の脆弱性に関し、すでにサポートが終了している「Apache Struts 1」への影響はわかっていない。
(Security NEXT - 2017/09/06 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


