

「Apache Struts 2.5.13」がリリース - 深刻な脆弱性など修正
Apache Strutsの開発チームは、最新版となる「Apache Struts 2.5.13」をリリースした。リモートよりコードの実行が可能となる深刻な脆弱性を修正している。
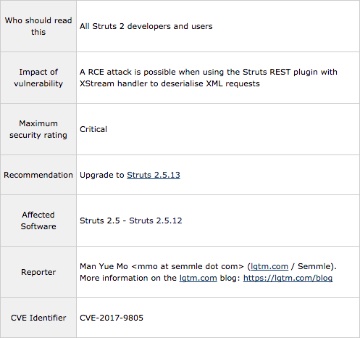
深刻な脆弱性「CVE-2017-9805」を修正した
同アップデートは、脆弱性3件の修正や機能の改善を図ったGA(General Availability)版。
今回のアップデートでは、「RESTプラグイン」の利用時に「XStream handler」で「XML」を処理した際、リモートよりコードの実行が可能となる脆弱性「CVE-2017-9805」を解消した。
リモートより悪用が可能としており、重要度は「クリティカル(Critical)」にレーティングされている。
さらに同プラグインを細工したxmlリクエストによってリモートよりDoS攻撃に悪用されるおそれがある脆弱性「CVE-2017-9793」に対処。重要度は「中(Medium)」と指定している。
また「URLValidator」において、正規表現を用いた処理でサービス拒否が生じるおそれがある脆弱性「CVE-2017-9804」を修正した。重要度は「低(Low)」としている。
(Security NEXT - 2017/09/06 )
 ツイート
関連リンク
PR
関連記事
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件


