

先週のAppleに続きMSのフィッシング攻撃が発生中
マイクロソフトを装うフィッシング攻撃が確認された。9月4日の時点でフィッシングサイトの稼働が確認されているとして、フィッシング対策協議会では注意を呼びかけている。
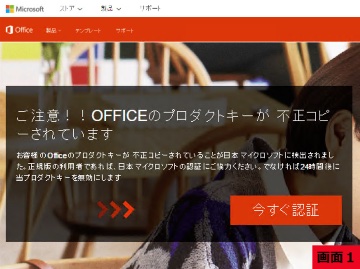
誘導先のフィッシングサイト(画像:フィ対協)
プロダクトキーが不正利用されているなどとして、不安を煽り、確認作業に見せかけてフィッシングサイトへ誘導する手口が確認されたもの。
同様の手口は、2017年1月以降これまでもたびたび確認されているが、今回のケースでは、「ご注意!!ご利用のマイクロソフトのプロダクトキーが何者かにコピーされています。」との件名でフィッシングメールが送信されていた。
本文では「セキュリティが脅かされる恐れがあります!!」といった文言から文面がはじまり、Office製品のプロダクトキーがコピーされ、多ソフトが利用されているなどと説明。誘導先のサイトで検証作業を行わないとソフトが利用できなくなるなどとだまし、偽サイトへ誘導していた。

(Security NEXT - 2017/09/04 )
 ツイート
関連リンク
PR
関連記事
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端


