

「Cisco WebEx」のブラウザ拡張機能に深刻な脆弱性 - コード実行のおそれ
Cisco Systemsが提供するビデオ会議ツール「Cisco WebEx」のブラウザ向け拡張機能に、リモートよりコードを実行されるおそれがある深刻な脆弱性が含まれていることが判明した。修正プログラムがリリースされている。
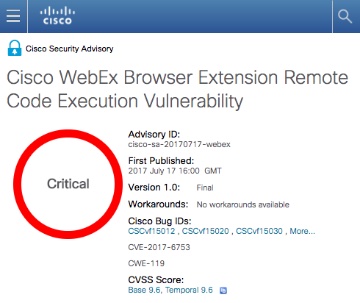
Cisco Systemsによるセキュリティアドバイザリ
悪意あるウェブサイトを閲覧すると任意のコードを実行されるおそれがある脆弱性「CVE-2017-6753」が判明したもの。
「Windows」において、「Cisco WebEx Browser Extension」をインストールした「Chrome」や「Firefox」が影響を受ける。重要度は「クリティカル(Critical)」。
「Internet Explorer」「Microsoft Edge」で「Cisco WebEx」を利用する場合や、Mac OSの「Safari」向けに提供されている機能拡張については、同脆弱性の影響を受けないとしている。
同社では、脆弱性を修正した「同1.0.12」をリリース。セキュリティ機関などとともに、ブラウザのアドオンや機能拡張の管理機能より最新版へアップデートしたり、機能拡張を利用していない場合は「Meeting Services Removal Tool」などによって削除するよう注意を呼びかけている。
(Security NEXT - 2017/07/18 )
 ツイート
関連リンク
PR
関連記事
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起


