

「Samba 4.0」以降に深刻な脆弱性「Orpheus' Lyre」 - 「Heimdal」実装で影響
Sambaの開発チームは、「Samba 4.0」以降においてリモートより攻撃が可能な脆弱性「Orpheus' Lyre」が存在するとして、セキュリティアップデートをリリースした。
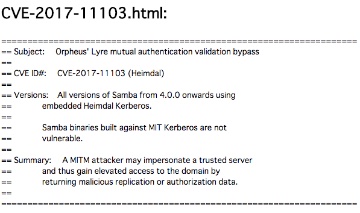
あらたに判明した「CVE-2017-11103」
「Kerberos 5」の実装である「Heimdal」を組み込んだ「Samba 4.0」以降において、リモートより攻撃が可能な脆弱性「CVE-2017-11103」が判明したもの。同脆弱性は、「Kerberos」の実装に起因しており、発見したセキュリティ研究者は、「Orpheus' Lyre(オルフェウスの竪琴)」と名付けている。
同脆弱性を利用することで、信頼されたサーバとの通信において中間者攻撃によりなりすましが行われ、認証を回避して制御を奪われるおそれがある。
開発チームでは、脆弱性へ対処した「同4.6.6」「同4.5.12」「同4.4.15」をリリース。「Heimdal」を実装している運用者に対して、できる限り早くアップデートを実施するようアナウンスしている。
また「MIT Kerberos」を実装したSambaに関しては、同脆弱性の影響は受けないとしており、回避策として紹介している。
(Security NEXT - 2017/07/13 )
 ツイート
関連リンク
PR
関連記事
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応


