

「Apache Struts 2」にリモートより攻撃可能な脆弱性 - 「Struts 1 Plugin」利用時に影響
ウェブアプリケーションフレームワーク「Apache Struts 2」の特定条件下で、リモートより攻撃が可能となるあらたな脆弱性が明らかとなった。
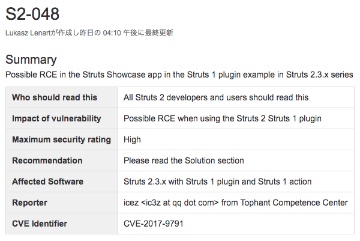
「同2.3」において「Struts 1 Plugin」を利用している場合に影響を受ける脆弱性「CVE-2017-9791」があらたに判明したもの。
開発チームは、セキュリティアドバイザリ「S2-048」を公開。脆弱性の重要度を「高(high)」とレーティングしている。
同プラグインは、「Struts 1 Action」を「Apache Struts 2」の環境下で利用するために提供されているが、入力値のチェックに問題があり、リモートよりコードを実行されるおそれがあるという。すでに実証コード(PoC)がインターネット上に公開されている。
7月8日の時点で修正版は提供されておらず、開発チームでは対策として、「ActionMessage」クラスに対してメッセージを渡す際、値を直接渡すのではなく、リソースキーを用いるよう求めている。
(Security NEXT - 2017/07/09 )
 ツイート
PR
関連記事
「Node.js」に脆弱性10件 - Brotli圧縮データの処理でRCEのおそれ
HPEの無線LAN向けOSに多数の脆弱性 - クリティカルが33件
侵入検知エンジン「Snort 3」に複数の脆弱性 - Cisco製品にも影響
Ciscoのビデオ会議製品に深刻な脆弱性 - 修正版が公開
「PHP」の深刻なRCE脆弱性「PHP2Shell」 - 悪用試行を観測
「PHP」脆弱性、2024年に兆候把握も修正難航 - 公開前に混乱
米当局、「PHP脆弱性」の即修正を勧告 - 困難ならオフラインに
「GitLab」に深刻な脆弱性 - 旧ブランチにも修正を提供
「PHP」に2件の深刻なRCE脆弱性 - アップデートを公開
Oracle、四半期定例パッチで1295件を修正 - 深刻な脆弱性も


