

「BIND 9」に脆弱性、ゾーン情報を不正に操作されるおそれ
「BIND 9」がリモートより攻撃を受け、ゾーン情報を不正に操作されるおそれがある脆弱性が判明した。脆弱性を修正するパッチがリリースされている。
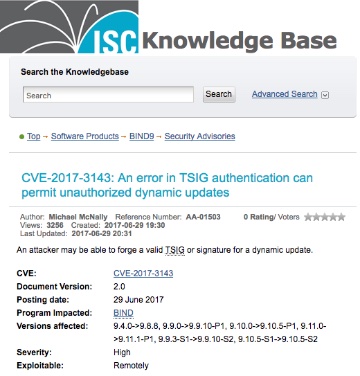
権威DNSサーバにおいてTSIG認証に問題があり、Dynamic Updateでゾーン情報を不正に操作されるおそれがある脆弱性「CVE-2017-3143」が判明したもの。
TSIGによるアクセス制限を有効にした場合のみ影響を受けるとしており、重要度は「高(High)」。攻撃にはTSIG鍵を把握している必要があるという。
またTSIG認証を迂回し、ゾーンデータが取得されるおそれがある脆弱性「CVE-2017-3142」もあわせて判明。重要度は「中(Medium)」とレーティングされている。
BINDを開発するInternet Systems Consortium(ISC)では、これら脆弱性へ対処した「同9.11.1-P2」「同9.10.5-P2」「同9.9.10-P2」を公開。日本レジストリサービス(JPRS)やJPCERTコーディネーションセンターなど関連機関では、脆弱性の内容を確認した上で対応するよう呼びかけている。
(Security NEXT - 2017/06/30 )
 ツイート
関連リンク
PR
関連記事
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消
アイデンティティ管理製品「SailPoint IdentityIQ」に深刻な脆弱性
ブラウザ「Chrome」にセキュリティ更新 - 脆弱性32件を修正
WatchGuard製アクセスポイントに複数脆弱性 - 「クリティカル」も
「macOS」にアップデート - iOSで悪用の可能性ある脆弱性に対処


