

「WannaCrypt」も関連する「EternalBlue」による脆弱性狙ったアクセス、4月下旬より増加
警察庁は、マイクロソフトが3月に修正した「SMB v1」の脆弱性を悪用するエクスプロイト「EternalBlue」を利用したものと見られるアクセスの状況について取りまとめた。
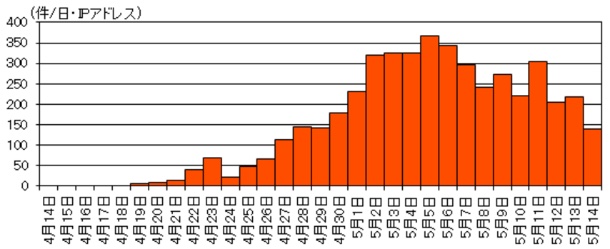
「Eternalblue」を利用した445番ポートに対するアクセス動向(グラフ:警察庁)
同庁の定点観測システムにおいて、「EternalBlue」を利用したり、バッグドア「Doublepulsar」が設置された端末を探すTCP 445番ポートへのアクセス状況について取りまとめたもの。同庁によれば、4月19日以降、アクセスの増加を観測しており、特に5月上旬に多数のアクセスが行われたという。
「EternalBlue」は、バックドアの「Doublepulsar」とともに攻撃グループ「The Shadow Brokers」が公開したエクスプロイト。同グループでは、米安全保障局(NSA)より窃取したものであると主張している。
マイクロソフトが3月の月例セキュリティ更新「MS17-010」で修正した脆弱性を攻撃対象としており、ネットワーク経由でリモートよりマルウェアへ感染させることが可能。
バックドア「Doublepulsar」はもちろん、感染拡大が懸念されているランサムウェア「WannaCrypt」の感染活動にも利用でき、手法もインターネット上で公開されていることから、注意を呼びかけている。
(Security NEXT - 2017/05/15 )
 ツイート
関連リンク
PR
関連記事
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性


