

「Apache Struts 2」狙う攻撃、IPS回避の攻撃も - ラックが注意喚起
「Apache Struts 2」に深刻な脆弱性「CVE-2017-5638」が明らかとなった問題で、大規模に攻撃が展開されており、実際に被害も確認されているとしてラックが注意喚起を行った。
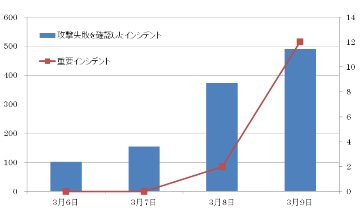
インシデント通知件数(グラフ:ラック)
問題の脆弱性「CVE-2017-5638」は、ファイルのアップロード処理で利用される「Jakartaマルチパートパーサー」の脆弱性。悪用されるとリモートより任意のコードが実行されるおそれがある。脆弱性へ対処した「同2.3.32」「同2.5.10.1」が3月6日にリリースされている。
セキュリティオペレーションセンター「JSOC」を運営するラックによれば、翌3月7日より脆弱性に対する攻撃が増加。さらに3月9日からは、ウェブサイトへバックドアを設置しようと試みる悪質な攻撃が展開されているという。実際に複数の顧客環境において、被害や重要インシデントが発生しており、3月9日だけで重要インシデントが10件を超えている。
IDSやIPSによる検知の回避を狙ってか、SSL/TLSプロトコルによる暗号化通信を介して攻撃が行われたケースが存在。また、攻撃コードはURLへ埋め込まれるのではなく、HTTPヘッダに挿入されることから、設定によるが、攻撃の痕跡がログに残らない可能性が高いと今回の脆弱性に対する攻撃の特徴を挙げている。
コマンドの実行やプロセスの停止、ファイルのダウンロード、設置など、心当たりがない不審な操作が行われていないか確認するよう求めるとともに、脆弱性の影響を受ける可能性がある環境については、安全を確認するまで一時的にネットワークから隔離するなど、より慎重な対応を検討するよう、同社では注意を呼びかけている。
(Security NEXT - 2017/03/10 )
 ツイート
関連リンク
PR
関連記事
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認


