

「Adobe Flash Player」がアップデート、深刻な脆弱性を修正 - 72時間以内に更新を
Adobe Systemsは、深刻な脆弱性を解消した「Adobe Flash Player」のセキュリティアップデートをリリースした。同社は、72時間以内を目安にアップデートするよう求めている。
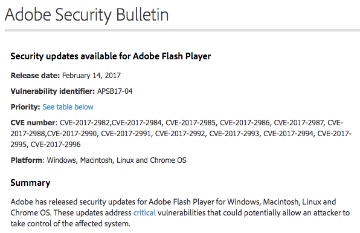
アップデートを公開したAdobe Systems
今回提供を開始したアップデートは、複数の脆弱性を解消するプログラム。脆弱性が悪用された場合、システムの制御を奪われるおそれがあるという。
具体的には、「メモリ破壊」や「バッファオーバーフロー」をはじめ、「型の取り違え」や解放したメモリへアクセスする「use after free」の脆弱性など、あわせて13件の脆弱性に対処した。
同社は最新版となる「同24.0.0.221」を用意。適用優先度は、「Linux」向けを除き、いずれも3段階中もっとも高い「1」にレーティングし、72時間以内を目安に更新するよう推奨。「Linux」についてはもっとも低い「3」に指定している。
今回修正された脆弱性は以下のとおり。
CVE-2017-2982
CVE-2017-2984
CVE-2017-2985
CVE-2017-2986
CVE-2017-2987
CVE-2017-2988
CVE-2017-2990
CVE-2017-2991
CVE-2017-2992
CVE-2017-2993
CVE-2017-2994
CVE-2017-2995
CVE-2017-2996
(Security NEXT - 2017/02/15 )
 ツイート
関連リンク
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


