

「FIDO 1.1」がリリース、普及促進に向けて国内WGが発足
FIDO(Fast IDentity Online)アライアンスは、FIDO認証の追加仕様とロードマップを明らかにした。また国内における認知度向上を目指してワーキンググループを設置している。
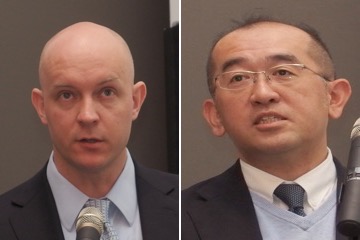
記者会見へ登壇したMcDowell氏(画面左)と森山氏(同右)
2014年12月にリリースした「FIDO 1.0」から2年を経て、今回「FIDO 1.1」を公表したもの。機能を拡張し、あらたに「スマートカード」「Bluetooth Low Energy(BLE)」「NFC」「拡張メタデータサービス」をサポートした。
同アライアンスでは、「EMVCo」の要求に対応する「ユーザー検証キャッシング仕様」の開発に取り組んでいることを、2016年10月に明らかにしているが、記者会見に登壇した同アライアンスのエグゼクティブディレクターであるBrett McDowell氏は、今後のさらなるロードマップについて説明した。
W3Cとのアライアンスを踏まえ、ウェブサイトにおける同認証の標準化に向けて、「W3C Web認証仕様」の開発が進められており、すでにドラフト版へ盛り込み済みで、2017年には「W3C ウェブ認証規格」が正式策定される見込みだという。
さらに2017年のリリースに向けて、ブラウザやOSから直接、「USBトークン」「NFC」「Bluetooth対応デバイス」をはじめとする外部デバイスへ認証を要求するあらたな仕様「CTAP(Client-to-Authenticator Protocol)」の準備を進めている。

(Security NEXT - 2016/12/09 )
 ツイート
関連リンク
PR
関連記事
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
「GitLab」に37件の脆弱性 - 重要度「High」が4件
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開


