

脆弱性3件を修正した「OpenSSL 1.1.0c」が公開
OpenSSLの開発チームは、複数の脆弱性へ対処したセキュリティアップデートをリリースした。
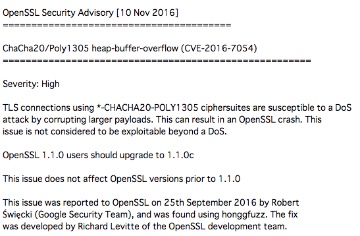
3件の脆弱性を解消したOpenSSL
今回のアップデートでは、重要度が4段階中2番目に高い「高(High)」とされるバッファオーバーフローの脆弱性「CVE-2016-7054」を修正。
脆弱性が悪用された場合、OpenSSLがクラッシュし、サービスが停止するおそれがあるという。
また重要度が1段階低い「中(Moderate)」とレーティングしたCMSにおけるNullポインタ参照の脆弱性「CVE-2016-7053」ほか、「CVE-2016-7055」などあわせて3件の脆弱性に対応した。
これら脆弱性は、おもに「同1.1.0」へ影響があり、開発チームでは脆弱性を修正した「OpenSSL 1.1.0c」を用意し、アップデートを呼びかけている。
また「同1.0.2」より以前のバージョンに関しては脆弱性の影響を受けない。また「同1.0.2」に関しては影響が小さいとして、 今回はアップデートの提供を見送っており、次期リリースを待つよう求めている。
(Security NEXT - 2016/11/11 )
 ツイート
関連リンク
PR
関連記事
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
「Brotli」や「Adobe Commerce」「Magento」の脆弱性悪用を確認 - 米当局が注意喚起
「PHP2Shell」「HTTP2Shell」のいずれも影響 - 「PAN-OS」の修正版が順次公開
「PowerShell」に「Brotli」脆弱性を解消するアップデート
Windows版「PHP」にアップデート - 同梱「Brotli」を更新


