

サイト改ざんに注意、闇市場で認証情報出回る
国内の企業や組織のウェブサイトが改ざんされ、サイバー攻撃の踏み台として悪用される事例を継続して確認しているとし、JPCERTコーディネーションセンター(JPCERT/CC)は、定期的な点検を実施するよう管理者へ注意を呼びかけている。
2015年は、毎月ほぼ200件前後の改ざんが確認されていたが、2016年2月から4月にかけては、1カ月あたり400件以上で推移。特に4月は623件を記録するなど被害が目立っている。
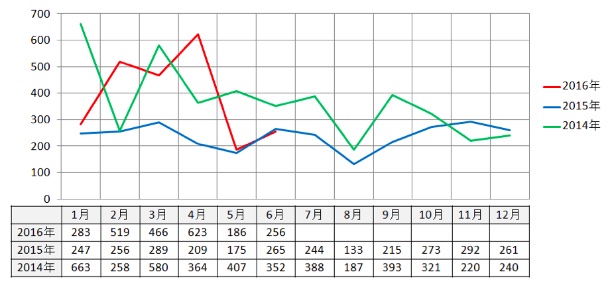
ウェブサイト改ざん件数の推移(グラフ:JPCERT/CC)
コンテンツマネジメントシステム(CMS)の脆弱性や、認証の甘さなどが原因と見られ、さらに6月には、海外で売買されていたウェブサイトの認証情報リストが公開されたという。
そのなかには、国内サイトの情報も多数含まれていたことが判明。販売されていたリストは、パスワードリスト攻撃などによって生成されたと見られている。
同センターは、ウェブサイトで改ざんや情報窃取が発生すると、さらにサービス停止や顧客に対する賠償など、事業に影響を及ぼすおそれがあると指摘。サイトの運営者に対し、基本的な対策や定期的な点検などの実施を呼びかけている。
具体的には、脆弱性や脅威の状況は刻々と変化しているとして、改ざん防止にあたっては、少なくとも1カ月に1回以上の頻度で利用製品のバージョンが最新であるかを確認することを推奨。
また実際にファイルが改ざんされていないか1週間に1回程度確認することや、年に1回は、ウェブアプリケーションのセキュリティについて診断し、ログインIDとパスワードの確認を実施するよう求めている。
(Security NEXT - 2016/08/26 )
 ツイート
関連リンク
PR
関連記事
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
アプリや通販サイト会員の個人情報が流出 - MrMax
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
同県サイトで公開した地区防災計画のPDFに個人情報 - 岡山県
人事システムから従業員の個人情報が流出した可能性 - 第一ライフG
介護事業者向けの報告書依頼メールで誤送信 - 鳥取県
従業員アカウントに不正アクセス、取材先に大量なりすましメール - 日経
アプリシステムが侵害、顧客情報流出の可能性 - 回転ずしチェーン


