

WordPress用モバイル対応プラグインにゼロデイ攻撃 - 修正版が公開
「WordPress」において、モバイル端末向けに最適なテーマを表示するためのプラグイン「WP Mobile Detector」に脆弱性が存在し、ゼロデイ攻撃が発生していたことがわかった。修正版がリリースされている。
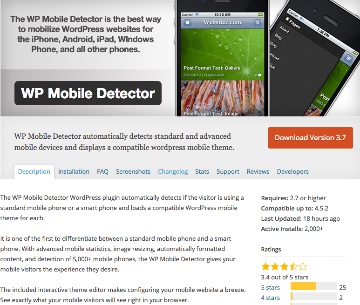
脆弱性が明らかとなり、アップデートが公開された「WP Mobile Detector」
脆弱性が明らかとなったのは、コンテンツマネジメントシステム「WordPress」において、アクセスしたスマートフォンなどを検知し、モバイル向けのテーマを表示するプラグイン「WP Mobile Detector」。
同プラグインに含まれるリサイズ用のプログラムに脆弱性が存在。簡単なリクエストを送信するだけで、攻撃者が任意のファイルをアップロードすることが可能な状態だった。
不審なアクセスがあったことから、White Fir Designが脆弱性に気が付き、5月29日に開発者であるwebsitez.comへ報告。5月31日にWordPress.orgよりプラグインが削除されたことを受け、同日にWhite Fir Designが実証コード(PoC)を公開していた。
websitez.comでは、6月2日に脆弱性を修正した「同3.6」を公開。6月3日には別の修正をくわえた最新版「同3.7」をリリースしている。
Sucuriが調査を行ったところ、脆弱性が公開されるより以前にあたる5月27日より少なくとも攻撃が発生していたことが判明。アップデートが公開された6月2日までゼロデイ攻撃の状態だった。ゼロデイ攻撃では、アダルトサイトへの誘導に悪用されていたという。
(Security NEXT - 2016/06/03 )
 ツイート
PR
関連記事
複数の脆弱性に対処した「WordPress 7.1.5」が公開
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も


