

Flash Playerにゼロデイ攻撃 - Adobeが更新を準備中
Adobe Systemsは、Adobe Flash Playerにゼロデイ脆弱性「CVE-2016-4117」が存在することを明らかにした。修正に向けて準備を進めている。
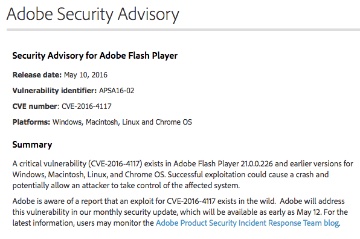
アップデートの準備を進めているAdobe Systems
問題の脆弱性「CVE-2016-4117」は、悪用することでシステムの制御を奪うことが可能となる脆弱性。「Windows」「Mac OS X」「Linux」「Chrome OS」が影響を受ける。
脆弱性は、「Adobe Flash Player 21.0.0.226」および以前のバージョンに存在。すでに脆弱性を悪用した攻撃が発生しているとの報告を受けているという。
同社では、同脆弱性を毎月定期的に公開しているセキュリティアップデートで修正できるよう作業を進めており、早ければ5月12日に公開したいとしている。
(Security NEXT - 2016/05/11 )
 ツイート
関連リンク
PR
関連記事
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
IvantiのVPN製品に脆弱性 - 未修正ブランチでゼロデイ攻撃
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
「Chrome 153」を公開、脆弱性230件を修正 - ゼロデイも
「Adobe Commerce」に脆弱性、すでに悪用も - 早急に対処を
ファイアウォール管理製品「Cisco FMC」に脆弱性 - すでに悪用も
「Zimbra」脆弱性にゼロデイ攻撃、露支援攻撃者が関与
侵害受けたKDDIのISP向けメールシステム、ゼロデイ脆弱性が標的に
「Oracle PeopleSoft」脆弱性、ランサム攻撃にも悪用 - 米当局が注意喚起


