

ゆうちょ銀行のフィッシング - 「パスワード変更通知」を偽装
ゆうちょ銀行の利用者を標的にしたフィッシングメールが発生している。「登録パスワードが変更された」とだまし、偽サイトへ誘導するという。
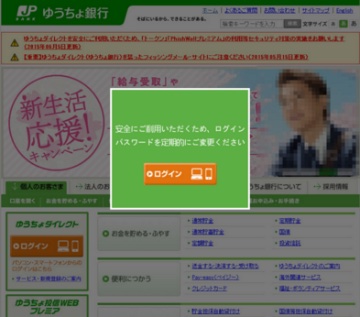
稼働が確認されたフィッシングサイト(画像:フィッシング対策協議会)
注意喚起を行ったフィッシング対策協議会によれば、問題のメールは、「登録変更完了のお知らせ」といった件名で送信されており、「このメールは登録パスワードを変更された方へのメールです」などとパスワードの変更通知を装う内容だった。
「パスワード変更していないにもかかわらず、メールが届いた場合は盗用された可能性がある」などと、あたかも実際にアカウントが侵害されたかのようにだまし、記載したURL誘導。アカウント情報を窃取しようとする。
11時30分の時点でフィッシングサイトは稼働しており、同協会ではテイクダウンに向けてJPCERTコーディネーションセンターへ調査を依頼。オンラインバンキング利用者へ注意を呼びかけている。
(Security NEXT - 2016/04/12 )
 ツイート
関連リンク
PR
関連記事
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者


