

「Flash Player」の更新が公開 - ゼロデイ脆弱性「CVE-2016-1019」など24件を修正
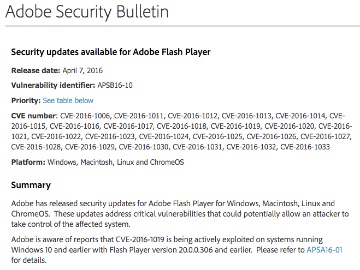
Adobe Systemsは、「Adobe Flash Player」のセキュリティアップデート「APSB16-10」をリリースし、Windowsにおいてゼロデイ攻撃が確認されている脆弱性を含む24件の脆弱性に対応した。
24件にわたる修正を行ったAdobe
今回のアップデートでは、すでに悪用が確認されている「型の取り違え」の脆弱性「CVE-2016-1019」をはじめ、解放後メモリへのアクセス、メモリ破壊、スタックオーバーフロー、セキュリティ機能のバイパスなど、あわせて24件の脆弱性を解消した。
同社は「Windows」「Mac OS X」およびブラウザ同梱版に対し、脆弱性を解消した「同21.0.0.213」を提供。また最新版を利用できないユーザーに対しては「同18.0.0.343」、「Linux」向けに「同11.2.202.616」を公開した。
適用優先度は、「Windows」「Mac OS X」およびブラウザ同梱版については、3段階中もっとも高い「1」とし、72時間以内に更新するよう推奨。また「Linux」についてはもっとも低い「3」にレーティングしている。
今回修正された脆弱性は以下のとおり。
CVE-2016-1006
CVE-2016-1011
CVE-2016-1012
CVE-2016-1013
CVE-2016-1014
CVE-2016-1015
CVE-2016-1016
CVE-2016-1017
CVE-2016-1018
CVE-2016-1019
CVE-2016-1020
CVE-2016-1021
CVE-2016-1022
CVE-2016-1023
CVE-2016-1024
CVE-2016-1025
CVE-2016-1026
CVE-2016-1027
CVE-2016-1028
CVE-2016-1029
CVE-2016-1030
CVE-2016-1031
CVE-2016-1032
CVE-2016-1033
(Security NEXT - 2016/04/08 )
 ツイート
関連リンク
PR
関連記事
SAP、月例セキュリティ更新で新規アドバイザリ19件 - 4件は「Critical」
ホスティング事業者向け請求管理ツール「WHMCS」に深刻な脆弱性
「Cisco Secure Email Gateway」に脆弱性、悪用も - 侵害調査を呼びかけ
「AWS SSM Agent」に深刻な脆弱性 - 7月の更新で修正済み
サーバ管理ソフト「Plesk」に複数の「クリティカル」脆弱性
登山アプリ「YAMAP」のAndroid版に脆弱性 - 最新版へ更新を
「GitLab」「ConnectWise」の脆弱性攻撃が発生 - 米当局が注意喚起
リモートアクセス製品「ConnectWise ScreenConnect」に深刻な脆弱性
「GitLab」にセキュリティ更新 - 「クリティカル」脆弱性を修正
「Adobe ColdFusion」に深刻な脆弱性 - 早急に更新を


