

「Cisco UCS Invicta」に深刻な脆弱性 - SSH接続の私有鍵管理に
アプリケーションのアクセラレーション機能を提供する「Cisco UCS Invicta」において、攻撃者が認証なしにルート権限でリモートより接続できる脆弱性が判明した。
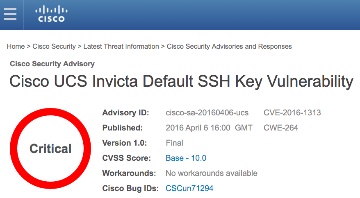
Ciscoでは「クリティカル」と評価
Cisco Systemsのアドバイザリによれば、同製品のソフトウェアにおいて、SSH接続に用いるプライベート鍵がシステム上に適切に保存されていない脆弱性「CVE-2016-1313」が存在することが判明したという。攻撃者がプライベート鍵を取得し、パスワードを必要とせずにルート権限でシステムへアクセスされるおそれがある。
「Whiptail Racerunner」「Cisco UCS Invicta Scaling System」「Cisco UCS Invicta C3124SAアプライアンス」などが影響を受けるとしている。
同社では、脆弱性の重要度を4段階中もっとも深刻な「クリティカル」と評価。脆弱性に緩和策はなく、脆弱性を解消するアップデートの提供を開始している。
(Security NEXT - 2016/04/07 )
 ツイート
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


