

Adobe、「Reader/Acrobat」の脆弱性34件を修正 - パッチ適用優先度を引き上げ
Adobe Systemsは、深刻な脆弱性に対処した「Adobe Reader」「Adobe Acrobat」のセキュリティアップデートを公開した。同社は、事前予告公開当初より適用優先度を引き上げており、早急な適用を求めている。
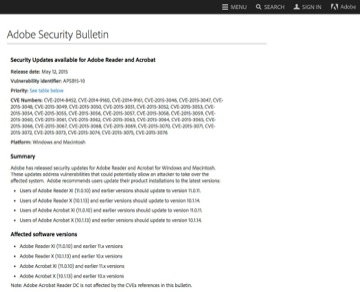
今回のアップデートは、「Windows」や「Mac OS X」向けに提供している両製品において、メモリ破壊やバッファオーバーフロー、メモリリークなどをはじめとする34件の脆弱性を解消するプログラム。脆弱性が悪用された場合、システムの制御を奪われるおそれがある。
同社では、脆弱性を解消した最新版として「同11.0.11」「同10.1.14」を提供開始した。いずれも適用優先度を事前予告公開当初の「2」からレーティングを3段階中もっとも高い「1」へと引き上げており、72時間以内にできるだけ早く更新するよう呼びかけている。
CVE-2014-8452
CVE-2014-9160
CVE-2014-9161
CVE-2015-3046
CVE-2015-3047
CVE-2015-3048
CVE-2015-3049
CVE-2015-3050
CVE-2015-3051
CVE-2015-3052
CVE-2015-3053
CVE-2015-3054
CVE-2015-3055
CVE-2015-3056
CVE-2015-3057
CVE-2015-3058
CVE-2015-3059
CVE-2015-3060
CVE-2015-3061
CVE-2015-3062
CVE-2015-3063
CVE-2015-3064
CVE-2015-3065
CVE-2015-3066
CVE-2015-3067
CVE-2015-3068
CVE-2015-3069
CVE-2015-3070
CVE-2015-3071
CVE-2015-3072
CVE-2015-3073
CVE-2015-3074
CVE-2015-3075
CVE-2015-3076
(Security NEXT - 2015/05/13 )
 ツイート
PR
関連記事
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
「Brotli」や「Adobe Commerce」「Magento」の脆弱性悪用を確認 - 米当局が注意喚起
「PHP2Shell」「HTTP2Shell」のいずれも影響 - 「PAN-OS」の修正版が順次公開
「PowerShell」に「Brotli」脆弱性を解消するアップデート
Windows版「PHP」にアップデート - 同梱「Brotli」を更新
脆弱性「PHP2Shell」の悪用を確認 - 米当局が注意喚起


