

WordPressのゼロデイ脆弱性、「報告拒絶された」と発見企業が主張
WordPressは、4月27日にセキュリティアップデート「同4.2.1」を急遽公開した。セキュリティベンダーによって実証コード(PoC)が公開されており、早急なアップデートが求められる。
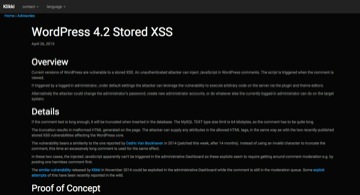
PoCを公開したKlikki Oy
4月23日に公開された「同4.2」を含む複数のバージョンに、クロスサイトスクリプティング(XSS)の脆弱性が存在することが判明したもの。フィンランドのセキュリティベンダーであるKlikki Oyが4月26日に実証コードを公開している。
同社によれば、2014年11月の時点で脆弱性を把握しており、WordPressの開発チームに対しては、メールやフィンランドの「CERT-FI(NCSC-FI)」を通じて開発チームへ連絡を取ろうとしたが返事がなく、バグバウンティプラットフォーム「HackerOne」経由での連絡についても、拒絶されたと主張している。
同社の説明では、今回の脆弱性が悪用されると、コメント閲覧時に悪意あるスクリプトが実行されるおそれがある。またデフォルトセッティングにおいて、ログインした管理者に対し攻撃が行われた場合は、「プラグイン」と「テーマの編集」によって任意のコードが実行させることが可能となるほか、管理者のパスワードを変更する、新しい管理者アカウントを作成するといった攻撃が可能だという。
(Security NEXT - 2015/04/28 )
 ツイート
関連リンク
PR
関連記事
「PHP」の深刻なRCE脆弱性「PHP2Shell」 - 悪用試行を観測
先週注目された記事(2026年10月4日〜2026年10月10日)
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
先週注目された記事(2026年9月27日〜2026年10月3日)
「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局
先週注目された記事(2026年9月20日〜2026年9月26日)
「WordPress」に深刻な脆弱性 - わずか5日で再更新
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
複数管理サイトに不正アクセス、CMSに脆弱性 - 学研Meds
先週注目された記事(2026年8月9日〜2026年8月15日)


