

警察庁、「bash」の脆弱性を狙うアクセスを観測
「bash」においてリモートよりコードが実行可能となる深刻な脆弱性が見つかった問題で、警察庁は、早くも脆弱性を標的としたアクセスを観測していることを明らかにした。サーバ管理者へ対策を呼びかけている。
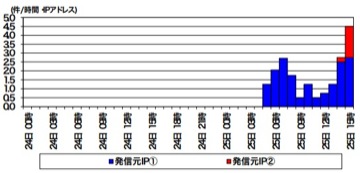
警察庁による検出状況
問題の脆弱性「CVE-2014-6271」が悪用されると、SSH接続やウェブサーバに対するCGI、PHPによるリクエストなど、脆弱性を悪用する不正なリクエストを送り付けることで、環境によっては任意のコマンドを実行されるおそれがある。
警察庁によれば、同庁の定点観測システムにおいて、25日の5時以降、脆弱性の有無を確認すると見られるアクセスを観測。2件のIPアドレスが利用されており、1件は公表した上で脆弱性の影響を受ける機器の件数を調査するものだったが、もう1件は、送信元や目的はわからなかったという。
同庁では、公開されているパッチを適用するとともに、パッチの不具合が報告されていることから、緩和策の実施などを呼びかけている。
(Security NEXT - 2014/09/25 )
 ツイート
関連リンク
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


